汽车电子正经历从分布式ECU向域集中与中央计算架构的深刻变革。智能座舱、自动驾驶、动力总成与车身控制对软件复杂度、实时性与功能安全的要求呈指数级上升。ISO 26262 ASIL-D、ASPICE CL3以及AUTOSAR标准已成为行业准入门槛,开发团队亟需一套能够贯穿需求、设计、编码、调试与验证全流程的工具链,以应对多核异构、混合关键性任务与OTA升级带来的挑战。
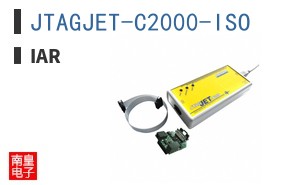
IAR公司在此领域的核心产品组合以IAR Embedded Workbench为基石,提供高度优化的C/C++编译器与调试器,支持Arm Cortex-M/R/A、RISC-V及瑞萨RH850等主流车规MCU架构。其功能安全版本已通过TV SD认证,可覆盖ISO 26262 ASIL-D开发流程,并集成静态分析工具C-STAT与运行时分析工具C-RUN,帮助开发者在早期发现代码缺陷。此外,IAR的I-jet与I-scope调试探针支持多核同步调试与实时变量监控,而IAR Build Tools则支持Linux与Windows下的持续集成,满足AUTOSAR经典平台与自适应平台的构建需求。
典型应用场景包括:动力总成域控制器中多核锁步MCU的ASIL-D软件开发,需利用IAR的编译器优化与安全认证包确保代码执行确定性;智能座舱域中高通或瑞萨SoC的异构多核调试,通过I-jet实现Cortex-A与Cortex-R核间同步断点;以及车身域中CAN/LIN节点ECU的低功耗开发,借助IAR的功耗调试功能优化休眠唤醒时序。设计要点在于:严格遵循MISRA C:2012编码规范,利用C-STAT进行合规检查;合理配置链接器脚本与内存保护单元,隔离安全关键与非安全关键任务;通过IAR的CSPY调试协议实现实时Trace,捕捉偶发性时序故障。
与同类方案相比,IAR的差异化优势体现在三方面:其一,编译器生成的代码尺寸与执行效率在车规MCU上长期领先,可显著降低对Flash与RAM的占用,为功能安全冗余留出空间;其二,功能安全认证包提供完整的工具置信度证据,可直接用于ISO 26262认证审核,大幅缩短项目认证周期;其三,对AUTOSAR与OSEK/VDX操作系统的原生支持,以及与Vector、ETAS等主流基础软件的预集成,降低了工具链适配成本。对于需要同时满足功能安全与信息安全(ISO 21434)的下一代域控制器,IAR还提供静态代码分析与安全启动相关的调试支持。
选型建议方面,若项目以ASIL-D为目标且采用多核锁步架构,应优先选择IAR Embedded Workbench for Arm功能安全版,并搭配I-jet Trace探针;若涉及RISC-V车规芯片,可选用IAR for RISC-V并确认其安全认证状态。对于已采用AUTOSAR CP的平台,建议启用IAR的AUTOSAR构建插件,以自动化生成ECU配置代码。开发团队可通过IAR代理获取本地化技术支持、许可证管理与认证咨询服务,从而加速产品上市并降低合规风险。