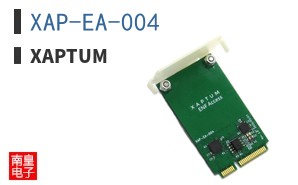
在物联网设备爆发式增长的背景下,传统基于软件的安全方案已难以应对日益复杂的攻击面。Xaptum公司推出的物联网安全模块,从硬件信任根出发,为每一台设备赋予唯一且不可篡改的身份标识。该模块内部集成了安全密钥存储区、加密加速引擎以及完整的TLS/DTLS协议栈,能够在资源受限的嵌入式环境中实现端到端加密通信与双向认证,从根本上杜绝了密钥被提取或中间人攻击的风险。
从技术原理上看,该系列模块采用安全元件与可信平台模块融合架构,支持ECC、RSA、AES等主流密码算法,并内置真随机数发生器。设备首次上电时,模块可自动完成与云端或边缘服务器的证书签发与身份注册,实现零接触配置。这一过程无需人工干预,极大降低了大规模物联网部署的初始化成本与人为失误概率。同时,模块支持安全固件更新与远程证明,确保设备在整个生命周期内的完整性可验证。
在性能特点方面,Xaptum物联网安全模块针对低功耗广域网与边缘计算场景进行了深度优化。其休眠电流低至微安级,适合电池供电的传感节点;而激活状态下的加密吞吐量足以支撑工业网关的实时数据流。模块提供多种封装形式,包括表面贴装与独立安全芯片,便于集成到现有PCB设计中。选型时需重点关注接口类型(如I2C、SPI、UART)、温度等级(工业级或车规级)以及认证要求(如FIPS 140-2、Common Criteria)。对于需要接入Xaptum边缘网络或类似安全云平台的用户,该模块可无缝对接其设备管理服务,形成从芯片到云端的完整信任链。
典型应用场景涵盖智能表计、工业PLC、车联网T-Box、医疗可穿戴设备以及智慧城市基础设施。在智能表计中,模块确保用量数据不被篡改且传输加密;在工业控制领域,它防止未授权指令注入;在车联网中,则用于保护V2X通信的隐私与安全。与同类产品相比,Xaptum方案的优势在于预置的云连接能力与轻量级安全协议栈,无需客户自行搭建PKI体系,从而缩短产品上市周期。对于寻求快速通过安全合规认证的OEM厂商,这一特性尤为关键。
从行业洞察来看,物联网安全正从“附加功能”转变为“基础要件”。欧盟《网络弹性法案》与美国《物联网网络安全改进法案》等法规,已对设备身份与数据保护提出强制性要求。Xaptum物联网安全模块不仅满足当前合规需求,更通过可扩展的信任架构为未来量子安全算法迁移预留了空间。对于电子元器件分销商与方案商而言,选择具备完整生态支持的安全模块,意味着更低的集成风险与更长的产品生命周期。若需获取样品、技术文档或批量供货支持,可参考Xaptum总代理提供的本地化服务,以加速安全物联网产品的落地。