Xaptum公司的安全隧道服务(Secure Tunnel)是一套面向工业物联网与边缘计算场景的零信任网络接入方案。其核心原理是在设备侧部署轻量级客户端,通过双向TLS认证与端到端加密,在设备与云端或企业内网之间建立一条逻辑上的私有通道。该通道不依赖公网IP地址,也无需在防火墙上开放入站端口,从而从根本上规避了传统端口映射带来的暴露风险。对于分布广泛、网络环境复杂的现场设备而言,这种设计显著降低了安全防护的部署门槛。
在性能特点方面,该服务采用基于身份的路由与访问控制机制,每台设备拥有唯一数字身份,策略可精细到单个设备或设备组。隧道建立过程经过优化,握手延迟低,适合对实时性有一定要求的远程监控与数据采集场景。同时,服务支持断线重连与链路冗余,在蜂窝网络或企业Wi-Fi等不稳定环境下仍能保持会话连续性。与传统的IPsec或OpenVPN方案相比,Xaptum安全隧道在NAT穿透、动态地址适应和集中策略管理上更具优势,运维人员无需逐台配置网络参数。
选型时,工程团队应重点关注设备侧客户端的资源占用、所支持的硬件平台与操作系统,以及隧道并发连接数和吞吐能力。对于电池供电或算力受限的MCU类设备,需确认客户端是否提供轻量级实现;对于视频回传或高频数据采集场景,则要评估加密开销对带宽和时延的影响。此外,身份生命周期管理包括设备注册、证书轮换与吊销是决定长期运营安全性的关键,建议优先选择提供自动化证书管理接口的方案。
典型应用场景涵盖工业设备远程运维、智慧城市基础设施监控、分布式能源站点数据回传以及零售终端安全接入。例如,在无人值守的泵站或充电桩中,维护人员可通过安全隧道直接访问设备本地Web界面或调试端口,而无需亲临现场。在数据回传路径上,隧道可与企业云平台或数据湖无缝对接,确保采集数据在传输全程处于加密状态,满足合规性要求。
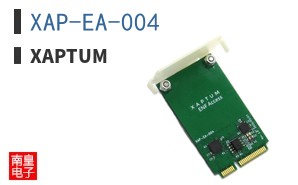
与同类产品相比,Xaptum安全隧道的差异化在于其对边缘设备原生友好的设计理念:不要求设备具备公网可达性,也不强制依赖集中式VPN网关的复杂配置。它将网络接入与身份认证融合为一项托管服务,使设备制造商和系统集成商能够将精力集中在业务逻辑上。对于需要快速构建安全远程访问能力、又缺乏专业网络安全团队的项目,这种服务化模式具有明显的落地优势。如需获取完整的选型支持与技术支持,可参考Xaptum总代理提供的产品资料与方案咨询。